
Space Rolleri
Rol, bir kullanıcının bu space içinde ne yapabileceğini, neyi görebileceğini ve hangi kayıtlara dokunabileceğini birlikte tanımlar. Üç bağlamanın bir araya gelmesidir.
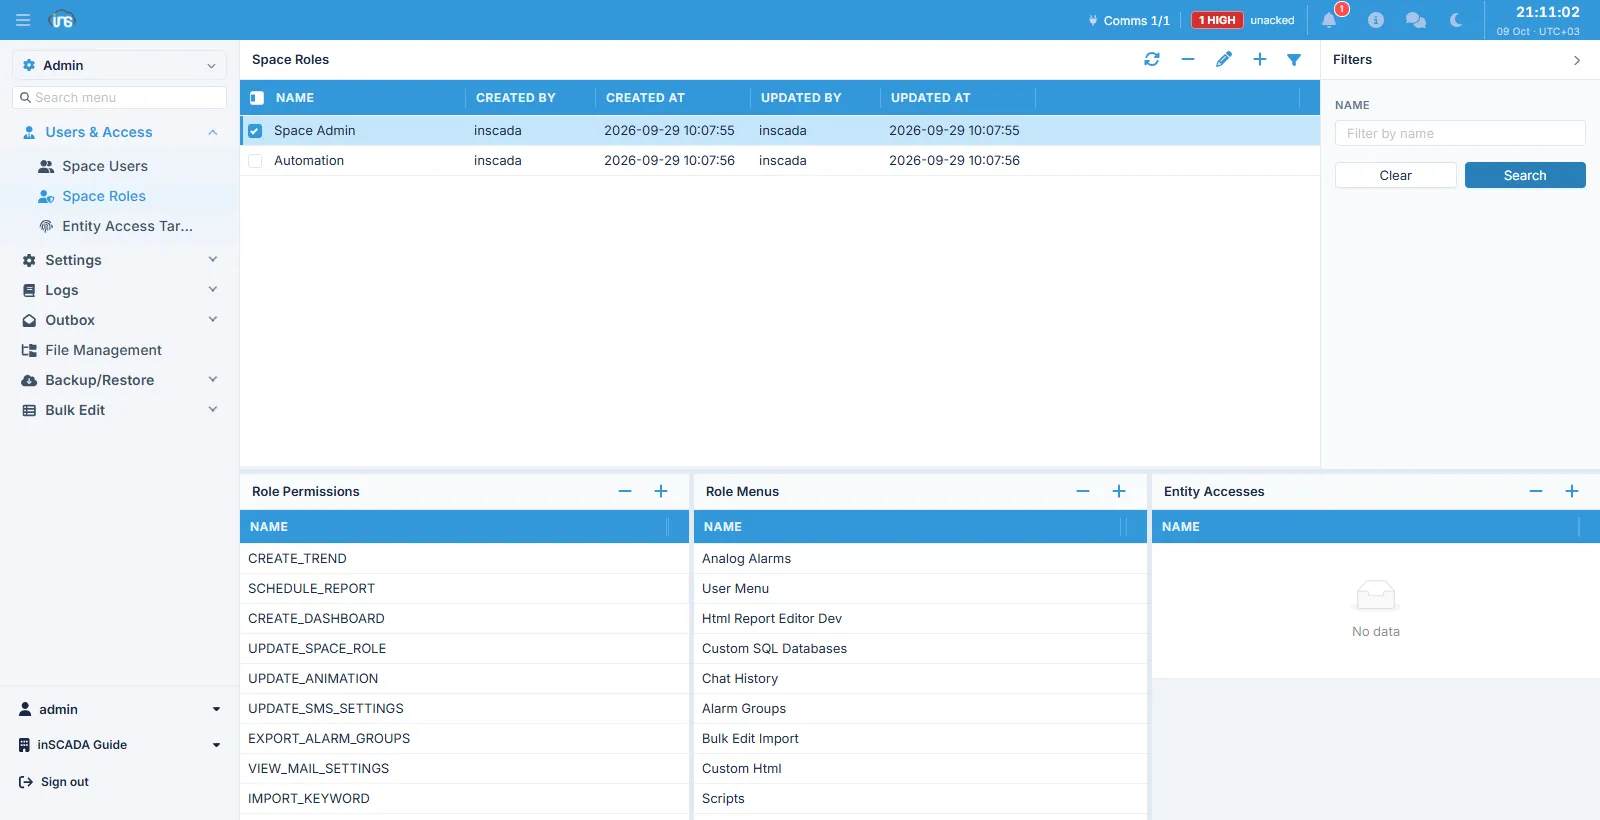
Üstte rol listesi, altta seçili rolün üç paneli durur: Role Permissions, Role Menus ve Entity Accesses.
Üç bağlama
Section titled “Üç bağlama”| Panel | Neyi belirler | Soru |
|---|---|---|
| Role Permissions | İzin verilen işlemler (CREATE_TREND, UPDATE_ANIMATION, SCHEDULE_REPORT …) | Ne yapabilir? |
| Role Menus | Arayüzde görünen ekranlar (Alarm Groups, Scripts, Custom Html …) | Nereye girebilir? |
| Entity Accesses | Erişebileceği tekil kayıtlar | Hangi kayda dokunabilir? |
Yetki ve menü ayrı tutulur çünkü ayrı sorulardır: bir rol bir ekranı görmeden o ekranın yetkisini taşıyabilir (API üzerinden kullanmak üzere), ya da ekranı görüp üzerinde yalnızca okuma yapabilir.
Alanlar
Section titled “Alanlar”| Alan | Açıklama |
|---|---|
| Name | Rol adı, en çok 100 karakter |
Rol, bulunduğu space’e aittir; aynı adda bir rol başka bir space’te ayrı bir kayıttır ve ayrı bağlamalar taşır.
Hazır roller
Section titled “Hazır roller”Her space iki sistem rolüyle gelir:
| Rol | Ne işe yarar |
|---|---|
| Space Admin | Space’in yönetici rolü |
| Automation | Platformun kendi otomasyonunun (script, zamanlanmış iş) adına çalıştığı rol |
Bunlar sistem kaydıdır; silinmeye karşı korunur.
Yetkiler
Section titled “Yetkiler”Yetkiler sabit bir liste değil, platformun kendi kayıtlarıdır ve sürümle birlikte büyür. Adlandırma FIIL_VARLIK biçimindedir — VIEW_VARIABLE, CREATE_TREND, UPDATE_SPACE_ROLE, EXPORT_ALARM_GROUPS.
Bir kullanıcı birden çok rol taşıyorsa yetkileri birleşir; hiçbir rol bir diğerinin verdiğini geri alamaz.
İlgili
Section titled “İlgili”- Space Kullanıcıları — rolü kullanıcıya verme
- Varlık Erişim Hedefleri — tekil kayıt erişimi