
LDAP
LDAP ayarları, kullanıcıların kurumun dizininden kimliklerini doğrulamasını sağlar: Active Directory ya da standart bir LDAP sunucusu. Kullanıcı inSCADA’da ayrı bir parola taşımaz; dizindeki parolasıyla girer.
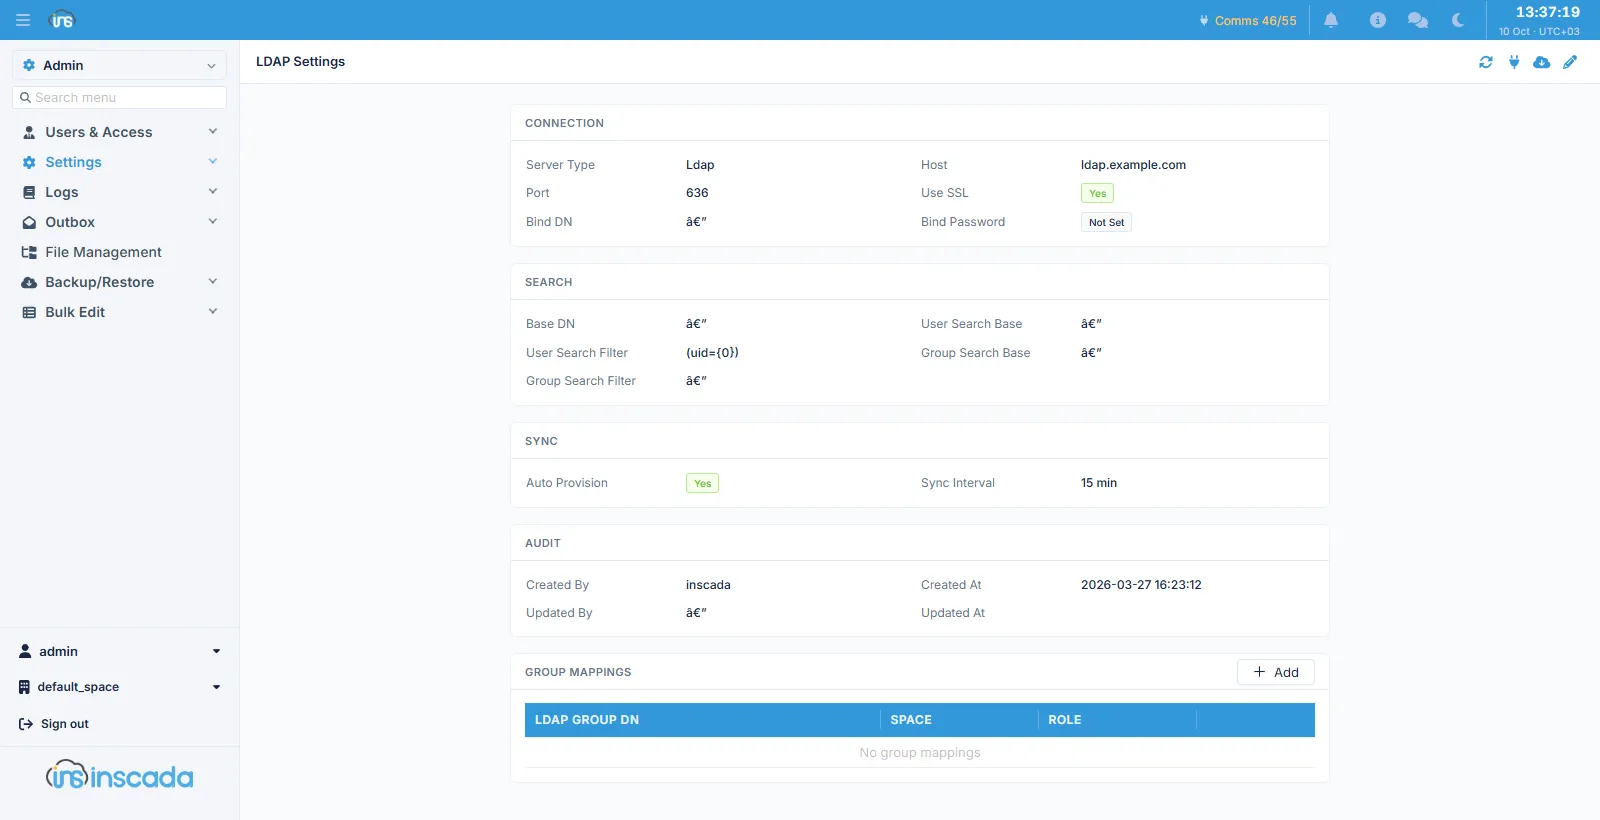
Bağlantı
Section titled “Bağlantı”| Alan | Varsayılan | Açıklama |
|---|---|---|
| Server Type | Ldap | Ldap ya da Active Directory |
| Host | — | Sunucu adresi (en çok 253 karakter) |
| Port | 636 | Sunucu portu |
| Use SSL | açık | Şifreli bağlantı |
| Bind DN | — | Aramayı yapacak hesabın DN’i |
| Bind Password | — | O hesabın parolası |
| AD Domain | — | Active Directory etki alanı |
Bind parolası geri gösterilmez; yalnızca ayarlı olup olmadığı görünür.
| Alan | Varsayılan | Açıklama |
|---|---|---|
| Base DN | — | Aramanın kökü |
| User Search Base | — | Kullanıcıların arandığı dal |
| User Search Filter | (uid={0}) | Kullanıcıyı bulan süzgeç; {0} girilen kullanıcı adıdır |
| Group Search Base | — | Grupların arandığı dal |
| Group Search Filter | — | Grupları bulan süzgeç |
Eşitleme
Section titled “Eşitleme”| Alan | Varsayılan | Açıklama |
|---|---|---|
| Auto Provision | açık | Dizinde doğrulanan kullanıcı için hesabı kendiliğinden aç |
| Sync Interval | 15 dk | Eşitleme aralığı (1 – 1440 dakika) |
Auto Provision açıkken, dizinde başarıyla doğrulanan bir kullanıcı için inSCADA hesabı önceden oluşturulmuş olmak zorunda değildir — ilk girişte açılır.
Grup eşlemesi
Section titled “Grup eşlemesi”Alttaki Group Mappings tablosu, dizindeki bir grubu bir space’teki bir role bağlar:
| Alan | Açıklama |
|---|---|
| LDAP Group DN | Dizindeki grubun DN’i (en çok 500 karakter) |
| Space | Rolün ait olduğu space |
| Role | Verilecek rol |
İlgili
Section titled “İlgili”- Kullanıcılar — hesaplar ve giriş yöntemi
- Space Rolleri — eşlenecek roller