
Kullanıcı & Erişim
inSCADA’da erişim dört parçadan kurulur. Önce bunları ayırmak, geri kalan her ekranı okunur kılar.
| Parça | Nedir | Kapsamı |
|---|---|---|
| Kullanıcı | Hesabın kendisi — giriş adı, e-posta, telefon, açık/kapalı | Platform geneli |
| Space üyeliği | Hesabın hangi space’lere girebildiği | Hesap ↔ space |
| Rol | Yetki, menü ve erişim hedeflerinin bir demeti | Space’e ait |
| Yetki / menü / hedef | Rolün taşıdığı üç bağlama | Space’e ait |
Bir kullanıcı birden çok space’e üye olabilir ve her space’te o space’in rollerini taşır. Bir space’teki rolü, başka bir space’te hiçbir şey ifade etmez.
İki kapsamlı ekranlar
Section titled “İki kapsamlı ekranlar”Yan menüdeki Users & Access grubu iki düzeyi birden barındırır:
| Ekran | Düzey | Ne yönetir |
|---|---|---|
| Users | Platform | Bütün hesaplar, space’lerden bağımsız |
| Spaces | Platform | Space’lerin kendisi |
| Space Users | Space | Bu space’in kullanıcıları |
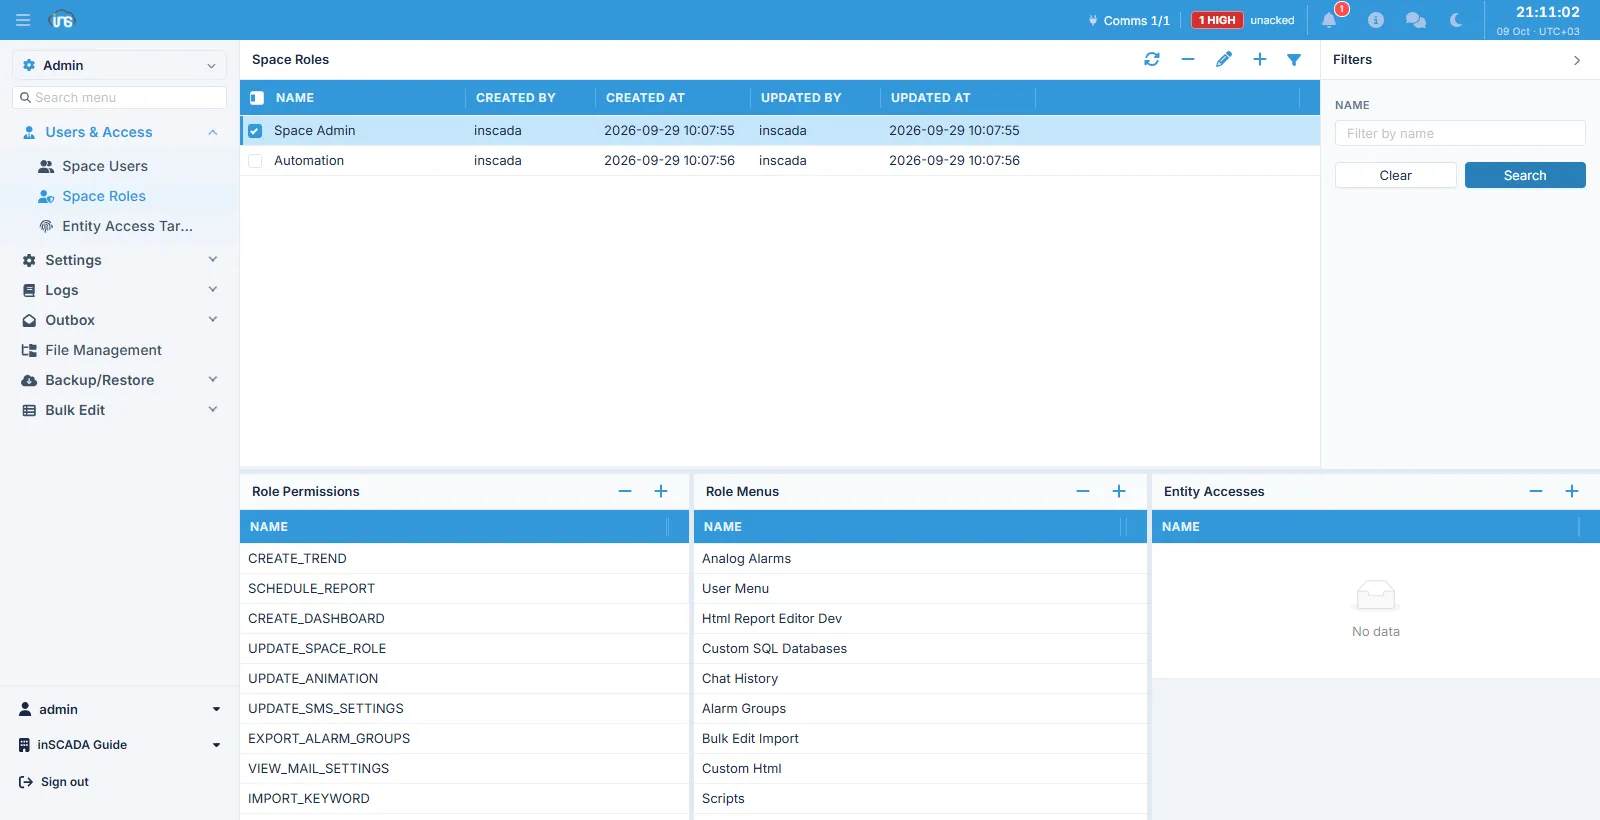
| Space Roles | Space | Bu space’in rolleri |
| Varlık Erişim Hedefleri | Space | Tekil kayıt erişimi |
Yetki mi, menü mi, hedef mi
Section titled “Yetki mi, menü mi, hedef mi”Üçü üç ayrı soruyu yanıtlar ve birbirinin yerine geçmez:
- Yetki — ne yapabilir?
UPDATE_ANIMATION,RUN_SCRIPT,SET_VARIABLE_VALUE - Menü — nereye girebilir?
Scripts,Alarm Groups,Custom Html - Erişim hedefi — hangi kayda dokunabilir? “Kazan Dairesi animasyonu”
Bir rol, ekranı görmeden o ekranın yetkisini taşıyabilir (API üzerinden kullanmak üzere) ya da ekranı görüp üzerinde hiçbir şey değiştiremeyebilir.
Parola ve giriş
Section titled “Parola ve giriş”Hesap parolasız açılır: platform tek kullanımlık bir parola kurulum bağlantısı üretir ve kullanıcı parolasını ilk girişte kendisi belirler. Yönetici hiçbir aşamada parolayı görmez ya da yazmaz.
Giriş yerel parolayla, bir kimlik sağlayıcısıyla ya da dizin (LDAP) üzerinden olabilir; hesabın OTP Type alanı ikinci doğrulamanın kanalını belirler (none, sms, mail).
İlgili
Section titled “İlgili”- LDAP Ayarları — dizinle kullanıcı eşleme
- Denetim Günlükleri — kim neyi değiştirdi